
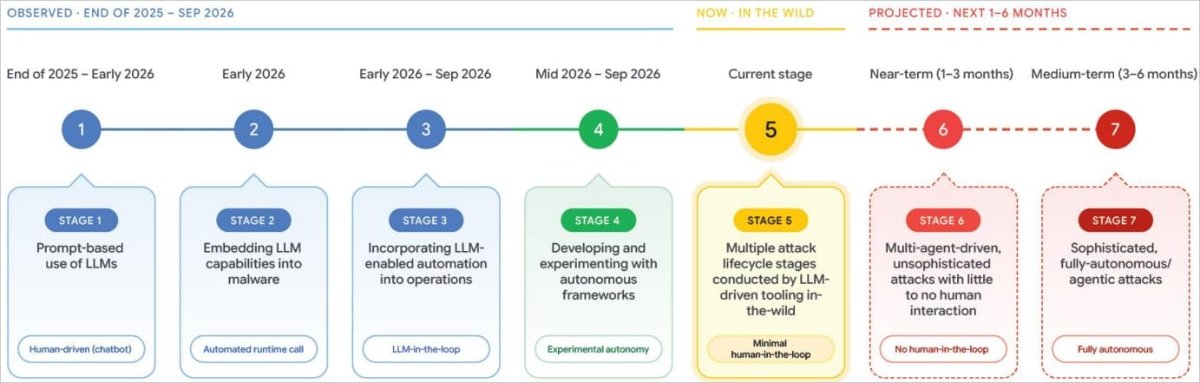
Cyberaanvallen staan aan de vooravond van een ingrijpende verandering. Criminelen en statelijke hackers maken steeds vaker gebruik van kunstmatige intelligentie (AI) om kwetsbaarheden in computersystemen op te sporen, beveiligingen te omzeilen en malware te verspreiden. Volgens Google is de ontwikkeling inmiddels in een stroomversnelling geraakt. De verwachting is dat cybercriminelen binnen enkele maanden in staat zullen zijn om grotendeels zelfstandig opererende AI-systemen in te zetten voor het uitvoeren van complete cyberaanvallen, met nauwelijks of zelfs helemaal geen menselijke tussenkomst.
Waar kunstmatige intelligentie tot voor kort voornamelijk werd gebruikt als hulpmiddel bij afzonderlijke onderdelen van cyberaanvallen, ziet Google Threat Intelligence Group (GTIG) inmiddels een duidelijke verschuiving naar geautomatiseerde aanvalsketens. Daarbij werken meerdere gespecialiseerde AI-agenten samen om zelfstandig verschillende fasen van een aanval uit te voeren.
Deze ontwikkeling kan de digitale dreiging aanzienlijk vergroten. AI-systemen kunnen namelijk op grote schaal informatie verzamelen, kwetsbaarheden analyseren, mogelijke aanvalsroutes identificeren en vervolgens proberen toegang te verkrijgen tot kwetsbare systemen. Doordat deze processen grotendeels geautomatiseerd kunnen worden, zijn aanvallers minder afhankelijk van menselijke expertise en kunnen zij aanzienlijk meer organisaties tegelijkertijd aanvallen.
Google constateert dat zowel financieel gemotiveerde cybercriminelen als door staten gesteunde hackersgroepen deze mogelijkheden steeds intensiever benutten.
Van AI als hulpmiddel naar AI als zelfstandige aanvaller
De belangrijkste ontwikkeling is volgens Google de overgang van AI als ondersteunend instrument naar AI als een actieve uitvoerder van cyberaanvallen.
Tot voor kort gebruikten aanvallers taalmodellen voornamelijk om bijvoorbeeld scripts te schrijven, malwarecode te analyseren, technische informatie te verzamelen of bestaande kwetsbaarheden beter te begrijpen. Een menselijke aanvaller bleef daarbij verantwoordelijk voor het beoordelen van de resultaten en het bepalen van de volgende stappen.
Die werkwijze verandert.
Met behulp van zogenaamde agentic AI kunnen meerdere AI-agenten zelfstandig samenwerken binnen één geautomatiseerde workflow. Iedere agent krijgt daarbij een specifieke taak. De ene agent verzamelt informatie over een doelwit, een andere onderzoekt mogelijke beveiligingsproblemen en een volgende probeert vast te stellen of een gevonden kwetsbaarheid daadwerkelijk misbruikt kan worden.
Een centraal AI-systeem kan de resultaten vervolgens combineren en nieuwe opdrachten uitzetten. Wanneer een bepaalde aanvalsmethode niet werkt, kunnen de betrokken agenten alternatieve mogelijkheden onderzoeken.
Hierdoor ontstaat een systeem dat niet alleen opdrachten uitvoert, maar ook zelfstandig vervolgstappen kan bepalen op basis van de informatie die tijdens een aanval beschikbaar komt.
Het grote verschil met traditionele automatisering is dat AI-agenten niet uitsluitend vooraf vastgelegde instructies hoeven te volgen. Ze kunnen hun aanpak aanpassen aan veranderende omstandigheden, onderzoeksresultaten interpreteren en nieuwe acties voorstellen of uitvoeren.
Daarmee komt een vorm van cyberaanvallen binnen bereik waarbij een groot deel van het denk- en uitvoeringsproces door AI wordt overgenomen.
Google verwacht binnen enkele maanden grotendeels autonome aanvallen
De onderzoekers van Google verwachten dat de komende maanden een belangrijke omslag zullen plaatsvinden.
Volgens hun inschatting zullen cybercriminelen binnen ongeveer drie maanden in staat zijn om relatief eenvoudige cyberaanvallen uit te voeren met weinig tot vrijwel geen menselijke tussenkomst. Daarbij zullen waarschijnlijk meerdere AI-agenten samenwerken om kwetsbare systemen te identificeren en bekende beveiligingsproblemen automatisch te misbruiken.
Het gaat in eerste instantie vooral om aanvallen waarbij bestaande, relatief eenvoudig te exploiteren kwetsbaarheden worden gebruikt. Denk aan onvoldoende beveiligde webapplicaties, verkeerd geconfigureerde servers en systemen die niet tijdig zijn voorzien van beveiligingsupdates.
Voor dergelijke aanvallen hoeft een aanvaller niet noodzakelijkerwijs over uitgebreide technische kennis te beschikken. Een AI-framework kan een groot deel van het voorbereidende onderzoek en de technische uitvoering verzorgen.
Google verwacht bovendien dat binnen ongeveer zes maanden ook meer geavanceerde, volledig autonome aanvallen kunnen ontstaan.
Daarbij zouden AI-systemen niet alleen afzonderlijke aanvalshandelingen uitvoeren, maar zelfstandig een aanzienlijk groter gedeelte van de volledige aanvalscyclus kunnen beheren.
Het is belangrijk om hierbij onderscheid te maken tussen een verwachting en een reeds vastgestelde realiteit. De voorspelde termijnen zijn inschattingen van de onderzoekers en betekenen niet dat iedere toekomstige cyberaanval volledig zelfstandig zal verlopen. Wel laten de waargenomen ontwikkelingen zien dat de technische voorwaarden voor dergelijke aanvallen steeds sneller worden gerealiseerd.
AI-pentestframeworks worden ingezet voor criminele doeleinden
Een belangrijke ontwikkeling is het misbruik van open-sourceframeworks die oorspronkelijk zijn ontwikkeld voor penetratietesten en beveiligingsonderzoek.
Dergelijke programma's zijn bedoeld om organisaties te helpen hun eigen digitale infrastructuur te controleren. Ze kunnen automatisch systemen onderzoeken, beveiligingslekken opsporen en testen of kwetsbaarheden daadwerkelijk misbruikt kunnen worden.
Cybercriminelen hebben ontdekt dat dezelfde mogelijkheden ook gebruikt kunnen worden voor aanvallen op systemen van derden.
Google noemt verschillende frameworks die inmiddels in verband zijn gebracht met kwaadaardige activiteiten:
- ARTEX: een AI-ondersteund framework voor geautomatiseerde beveiligingstests dat door verschillende dreigingsactoren zou zijn misbruikt.
- CAIRN: een open-sourceframework waarin meerdere AI-agenten samenwerken bij geautomatiseerde penetratietesten.
- CyberStrikeAI: een framework dat AI-functionaliteiten combineert met geautomatiseerde offensieve beveiligingstechnieken.
- HexStrike AI: een platform dat verschillende beveiligings- en aanvalstools kan coördineren en automatiseren.
Deze toepassingen kunnen onder meer worden gebruikt om internetgerichte systemen te onderzoeken, mogelijke kwetsbaarheden te identificeren en technische aanvalspogingen te automatiseren.
Het probleem is niet uitsluitend dat deze hulpmiddelen bestaan. Veel van dergelijke technologieën hebben immers ook legitieme toepassingen binnen cybersecurity. Het risico ontstaat wanneer aanvallers ze inzetten tegen organisaties waarvoor zij geen toestemming hebben.
De FBI heeft eveneens gewaarschuwd dat verschillende dreigingsactoren ARTEX sinds augustus hebben ingezet bij cyberaanvallen. Daarbij zouden organisaties uit uiteenlopende sectoren zijn getroffen, waaronder de financiële sector, overheidsinstellingen, technologiebedrijven, defensieorganisaties en zorginstellingen.
Dit onderstreept dat AI-gestuurde aanvalstechnologie niet langer uitsluitend een experimenteel verschijnsel is.
CAIRN ingezet bij aanval op Amerikaanse luchtvaart- en ruimtevaartsector
Een opvallend voorbeeld betreft het gebruik van CAIRN bij een aanval op de Amerikaanse luchtvaart- en ruimtevaartsector.
Dit framework maakt gebruik van meerdere samenwerkende AI-agenten die verschillende onderdelen van een penetratietest kunnen uitvoeren. Door deze taken onderling te verdelen, kan het systeem omvangrijke technische onderzoeken uitvoeren zonder dat voor iedere afzonderlijke handeling een menselijke operator nodig is.
Voor aanvallers betekent dit dat zij relatief snel een groot aantal systemen kunnen onderzoeken en mogelijke aanvalsmogelijkheden kunnen identificeren.
Een ander zorgwekkend voorbeeld betreft vermoedelijke Noord-Koreaanse hackers die Claude Code zouden hebben gebruikt bij het verspreiden van malware.
Deze voorbeelden illustreren dat AI niet langer alleen wordt ingezet om bestaande cyberaanvallen efficiënter uit te voeren. De technologie wordt steeds vaker geïntegreerd in de daadwerkelijke aanvalsinfrastructuur.
Exploit Agent: AI automatiseert het zoeken naar kwetsbaarheden én het misbruiken ervan
Een van de meest opvallende bevindingen van Google betreft een geavanceerd systeem dat door de onderzoekers de naam exploit_agent heeft gekregen.
Dit systeem werd ontdekt nadat onderzoekers toegang hadden gevonden tot een server die door aanvallers werd gebruikt voor het ontwikkelen en testen van hun aanvalsinfrastructuur.
Op deze server troffen de onderzoekers onder meer informatie aan over slachtoffers, verzamelde verkenningsgegevens, webshells, scripts voor het uitvoeren van brute-forceaanvallen en onderdelen van een geautomatiseerd AI-framework.
Het systeem was ontworpen om verschillende AI-modellen te gebruiken bij het onderzoeken en misbruiken van softwarekwetsbaarheden.
De werking kan als volgt worden beschreven:
-
Verzamelen van informatie: het systeem onderzoekt doelwitten en verzamelt technische informatie over aanwezige webapplicaties, servers en softwareversies.
-
Analyseren van software: het framework onderzoekt software-updates en wijzigingen in applicaties om mogelijke aanwijzingen voor beveiligingsproblemen te ontdekken.
-
Identificeren van kwetsbaarheden: AI-modellen analyseren de verzamelde informatie en proberen vast te stellen waar beveiligingsproblemen aanwezig kunnen zijn.
-
Ontwikkelen van aanvalsmogelijkheden: wanneer een mogelijke kwetsbaarheid wordt gevonden, kan het systeem proberen vast te stellen hoe deze technisch kan worden misbruikt.
-
Automatisch testen: het framework kan vervolgens proberen de kwetsbaarheid daadwerkelijk te exploiteren en beoordelen of de aanval succesvol is.
-
Verwerken van resultaten: de resultaten worden teruggekoppeld naar het systeem, zodat vervolgacties kunnen worden bepaald.
Bij deze aanpak worden verschillende AI-modellen gecombineerd, waaronder geavanceerde commerciële taalmodellen en lokaal draaiende modellen.
Het bijzondere is dat de verschillende onderdelen niet uitsluitend afzonderlijk functioneren. Ze vormen samen een gecoördineerd systeem dat zelfstandig onderzoek kan uitvoeren en de resultaten kan gebruiken om nieuwe aanvalspogingen te starten.
Volgens Google is dit een belangrijke ontwikkeling, omdat GTIG in het onderzochte kwartaal voor het eerst aanvallers heeft vastgesteld die met behulp van LLM-frameworks het ontdekken én exploiteren van kwetsbaarheden volledig automatiseerden, zonder dat daarbij voortdurend een menselijke operator betrokken was.
Franse media-, entertainment- en onderwijswebsites als doelwit
Google beschrijft ook aanvallen waarbij het exploit_agent-systeem werd gebruikt tegen websites van Franse organisaties in de media-, entertainment- en onderwijssector.
Het systeem was in staat om kwetsbaarheden te onderzoeken en vervolgens automatisch pogingen te ondernemen om deze te misbruiken.
Dit laat zien dat AI-gestuurde aanvallen niet noodzakelijkerwijs gericht hoeven te zijn op één specifiek bedrijf of één hoogwaardige infrastructuur. Ook grote aantallen reguliere websites kunnen interessant zijn voor aanvallers.
Voor cybercriminelen kan het immers aantrekkelijker zijn om honderden of duizenden kwetsbare websites automatisch te onderzoeken dan om langdurig één zorgvuldig geselecteerd doelwit aan te vallen.
Wanneer het systeem een kwetsbaarheid vindt, kan het direct proberen deze te benutten. Afhankelijk van de aard van de kwetsbaarheid kan dat leiden tot ongeautoriseerde toegang, het installeren van schadelijke software of het verkrijgen van controle over bepaalde onderdelen van een webserver.
Het risico wordt groter doordat AI-agenten op grote schaal en met hoge snelheid kunnen werken.
De tijd tussen ontdekking en misbruik wordt steeds korter
Een van de grootste zorgen van Google is de snelheid waarmee kwetsbaarheden tegenwoordig kunnen worden ontdekt en misbruikt.
Traditioneel kostte het aanvallers vaak aanzienlijke tijd om een nieuwe kwetsbaarheid te onderzoeken, de technische werking ervan te begrijpen en een bruikbare exploit te ontwikkelen. Met behulp van AI kan een deel van dat proces aanzienlijk worden versneld.
Zodra een softwareleverancier een beveiligingsprobleem bekendmaakt, kunnen aanvallers de beschikbare technische informatie laten analyseren door AI-systemen. Deze systemen kunnen vervolgens helpen bij het onderzoeken van de kwetsbaarheid en het ontwikkelen van mogelijke aanvalsmethoden.
Dat betekent dat de periode waarin organisaties hun systemen kunnen bijwerken voordat aanvallers toeslaan, steeds kleiner kan worden. Voor systeembeheerders en beveiligingsteams ontstaat daardoor een aanzienlijk grotere tijdsdruk.
Waar organisaties voorheen mogelijk enkele dagen hadden om een beveiligingsprobleem te beoordelen en een update uit te rollen, kunnen aanvallers in sommige gevallen al veel eerder met geautomatiseerde aanvalspogingen beginnen.
Daar komt bij dat AI-systemen niet gebonden zijn aan reguliere werktijden. Ze kunnen continu actief blijven en tegelijkertijd een groot aantal verschillende doelwitten onderzoeken.
AI-gegenereerde nep-exploits vergroten de werkdruk voor beveiligingsteams
Naast het daadwerkelijke misbruik van kwetsbaarheden ontstaat er een tweede probleem: de enorme hoeveelheid AI-gegenereerde technische informatie die beveiligingsteams moeten beoordelen.
Google verwijst in dit verband naar de recente ontwikkelingen rondom PHP2Shell.
Nadat PHP twee kwetsbaarheden bekendmaakte, verschenen er binnen korte tijd honderden vermeende proof-of-concept-exploits op internet. Het merendeel daarvan zou met behulp van AI zijn gegenereerd.
Een proof of concept (PoC) is een technische demonstratie waarmee wordt aangetoond dat een bepaalde kwetsbaarheid mogelijk kan worden misbruikt.
Dergelijke voorbeelden zijn nuttig voor beveiligingsonderzoekers, omdat ze helpen vast te stellen hoe ernstig een kwetsbaarheid is en welke beschermingsmaatregelen nodig zijn.
Het probleem is echter dat AI ook code kan produceren die technisch overtuigend lijkt, maar niet daadwerkelijk werkt.
Beveiligingsteams moeten daardoor grote hoeveelheden code onderzoeken om vast te stellen welke voorbeelden betrouwbaar zijn, welke daadwerkelijk een kwetsbaarheid kunnen misbruiken en welke slechts foutieve of misleidende resultaten opleveren.
Dit veroorzaakt extra werk en kan de aandacht afleiden van daadwerkelijk gevaarlijke aanvalspogingen.
AI vergroot daarmee niet alleen de operationele mogelijkheden van aanvallers, maar kan ook de werkdruk van verdedigers aanzienlijk verhogen.
Noord-Koreaanse hackers gebruiken Claude Code voor verspreiding van malware
Google heeft daarnaast activiteiten vastgesteld van een dreigingscluster dat wordt aangeduid als UNC6836 en vermoedelijk banden heeft met de Noord-Koreaanse hackersgroep die bekendstaat als Midnight Neptune.
Deze groep zou zich onder meer hebben gericht op cryptocurrencybedrijven in Noord-Amerika en Europa. Bij de aanvallen werd gebruikgemaakt van een aangepaste versie van Claude Code.
Volgens de onderzoekers veranderden de aanvallers na de eerste compromittering van een systeem bepaalde instellingen van de applicatie. Daardoor werd bij het starten van de aangepaste toepassing automatisch een downloadproces geactiveerd waarmee de SOMBERMEME-backdoor werd binnengehaald.
Een backdoor is een verborgen toegangsmogelijkheid waarmee aanvallers op afstand toegang tot een geïnfecteerd systeem kunnen behouden.
Het gebruik van een ogenschijnlijk legitieme ontwikkelomgeving maakt deze methode extra zorgwekkend. Softwareontwikkelaars vertrouwen dergelijke hulpmiddelen vaak en kunnen minder snel vermoeden dat een applicatie op een kwaadaardige manier is aangepast.
Deze werkwijze laat zien dat aanvallers AI-ontwikkelomgevingen niet alleen gebruiken om code te genereren, maar ook proberen om de software zelf onderdeel te maken van hun aanvalsinfrastructuur.
Daarmee ontstaat een nieuwe categorie risico's waarbij de integriteit van AI-ontwikkeltools, configuratiebestanden en softwarecomponenten nadrukkelijk aandacht verdient.
AI wordt ook ingezet voor beïnvloedingscampagnes
De toepassing van kunstmatige intelligentie beperkt zich niet tot technische cyberaanvallen. Google constateert eveneens dat AI steeds vaker wordt gebruikt bij digitale beïnvloedingsoperaties.
Dergelijke operaties zijn bedoeld om de publieke opinie te beïnvloeden, maatschappelijke tegenstellingen te versterken of het vertrouwen in overheden, media en andere instellingen te ondermijnen.
Door taalmodellen te gebruiken, kunnen aanvallers relatief eenvoudig grote hoeveelheden teksten produceren, berichten aanpassen aan verschillende doelgroepen en content in meerdere talen verspreiden.
Ook kunnen AI-systemen worden ingezet om bestaande online discussies te analyseren en vervolgens gerichte berichten te genereren die aansluiten bij bepaalde maatschappelijke onderwerpen.
Bij deze activiteiten zijn volgens Google zowel statelijk gesteunde groepen als commerciële aanbieders en politieke netwerken betrokken.
De combinatie van AI, geautomatiseerde accounts en grootschalige contentproductie maakt het mogelijk om beïnvloedingscampagnes sneller en op grotere schaal uit te voeren.
Daarbij moet wel onderscheid worden gemaakt tussen het automatisch produceren van berichten en het daadwerkelijk aantonen van een succesvolle beïnvloedingscampagne. Niet iedere AI-gegenereerde publicatie leidt immers tot aantoonbare maatschappelijke invloed.
LLMjacking: cybercriminelen verdienen geld aan gestolen AI-rekenkracht
Een andere ontwikkeling die Google signaleert, is de toenemende omvang van zogenaamde LLMjacking-aanvallen.
Bij LLMjacking maken aanvallers misbruik van gestolen toegangsgegevens om zonder toestemming gebruik te maken van de AI-infrastructuur van andere organisaties.
Daarbij kunnen bijvoorbeeld API-sleutels, cloudaccounts of andere authenticatiegegevens worden buitgemaakt. Met deze gegevens kunnen aanvallers toegang krijgen tot commerciële AI-modellen en de bijbehorende rekenkracht gebruiken.
De gestolen toegang kan vervolgens worden ingezet voor uiteenlopende activiteiten, zoals het genereren van teksten, het uitvoeren van geautomatiseerde taken of het aanbieden van AI-diensten aan derden.
In sommige gevallen verkopen aanvallers de toegang tot dergelijke AI-systemen door aan andere gebruikers.
Het financiële risico voor slachtoffers kan aanzienlijk zijn. Omdat commerciële AI-diensten vaak op basis van verbruik worden gefactureerd, kunnen aanvallers binnen korte tijd grote hoeveelheden rekenkracht verbruiken.
De rekening komt vervolgens terecht bij de organisatie waarvan de toegangsgegevens zijn gestolen.
LLMjacking vormt daarmee niet alleen een beveiligingsprobleem, maar ook een direct financieel risico voor bedrijven die AI-modellen en clouddiensten gebruiken.
Waarom AI-cyberaanvallen een fundamentele verandering betekenen
De ontwikkelingen die Google beschrijft, wijzen op een structurele verandering in het dreigingslandschap.
Het gaat niet simpelweg om cybercriminelen die een nieuw hulpmiddel gebruiken. De combinatie van AI-agenten, geautomatiseerde pentestingframeworks, cloudinfrastructuur en bestaande aanvalstechnieken maakt het mogelijk om steeds grotere delen van het aanvalstraject te automatiseren.
Daarbij spelen verschillende factoren een rol:
1. Lagere technische drempel
Aanvallers hoeven niet langer zelf alle technische stappen te beheersen. AI kan helpen bij het interpreteren van kwetsbaarheden, het schrijven van code en het uitvoeren van technische analyses.
2. Hogere aanvalssnelheid
Geautomatiseerde systemen kunnen veel sneller informatie verzamelen en aanvalspogingen uitvoeren dan menselijke operators die iedere stap afzonderlijk moeten uitvoeren.
3. Grotere schaal
Met meerdere AI-agenten kunnen aanvallers tegelijkertijd verschillende doelwitten en aanvalsroutes onderzoeken.
4. Continue activiteit
AI-systemen kunnen dag en nacht blijven functioneren. Hierdoor worden aanvallen minder afhankelijk van de beschikbaarheid en werktijden van menselijke aanvallers.
5. Adaptieve aanvalsmethoden
AI-agenten kunnen hun aanpak aanpassen wanneer bepaalde aanvalspogingen mislukken of wanneer nieuwe informatie beschikbaar komt.
6. Grotere druk op verdedigers
Beveiligingsteams moeten niet alleen rekening houden met bestaande dreigingen, maar ook met een groeiend aantal geautomatiseerde aanvalspogingen en AI-gegenereerde misleidende resultaten.
Wat organisaties moeten doen om zich hiertegen te beschermen
De toenemende automatisering van cyberaanvallen vraagt om een andere benadering van informatiebeveiliging.
Organisaties kunnen er steeds minder van uitgaan dat er voldoende tijd beschikbaar is tussen het bekendmaken van een kwetsbaarheid en het moment waarop aanvallers deze actief gaan misbruiken.
Daarom zijn onder meer de volgende maatregelen van belang:
- Versnel het patchmanagement: zorg ervoor dat kritieke beveiligingsupdates zo snel mogelijk worden beoordeeld en geïnstalleerd.
- Controleer internetgerichte systemen: breng alle publiek toegankelijke servers, applicaties, API's en andere digitale diensten in kaart.
- Beperk toegangsrechten: geef gebruikers, applicaties en AI-agenten uitsluitend toegang tot de systemen en gegevens die zij daadwerkelijk nodig hebben.
- Bescherm API-sleutels: sla toegangssleutels veilig op, roteer ze regelmatig en beperk het gebruik ervan waar mogelijk.
- Monitor AI- en cloudgebruik: controleer op ongebruikelijke API-aanroepen, onverwacht verbruik van AI-rekenkracht en verdachte configuratiewijzigingen.
- Beveilig ontwikkelomgevingen: controleer software, extensies, ontwikkeltools en configuratiebestanden op ongewenste wijzigingen.
- Verbeter detectie en respons: zorg voor continue monitoring en geautomatiseerde waarschuwingen bij verdachte activiteiten.
- Test de eigen beveiliging: gebruik geautoriseerde penetratietesten om kwetsbaarheden tijdig te ontdekken voordat kwaadwillenden deze kunnen misbruiken.
- Bereid incidentrespons voor: zorg dat beveiligingsteams snel kunnen handelen wanneer systemen worden gecompromitteerd.
Ook is het belangrijk dat organisaties AI-systemen die zelfstandig handelingen kunnen uitvoeren niet onbeperkt vertrouwen. Het toekennen van ruime systeemrechten aan autonome agenten kan namelijk nieuwe aanvalsmogelijkheden creëren wanneer deze agenten worden misbruikt of gecompromitteerd.
Door: Drifter
Aanbevolen Reacties
Er zijn geen reacties om weer te geven.
Log in om te reageren
Je kunt een reactie achterlaten na het inloggen
Login met de gegevens die u gebruikt bij softtrack