
De beveiligde chatdienst Signal neemt aanvullende maatregelen om de privacy van gebruikers te beschermen tegen de groeiende mogelijkheden van kunstmatige intelligentie. De berichtendienst gaat het maken van schermafbeeldingen (screenshots) via zijn mobiele apps voor iOS en Android beperken. Met deze maatregel wil Signal voorkomen dat AI-agents ongemerkt toegang krijgen tot vertrouwelijke gesprekken en persoonlijke gegevens. Dergelijke digitale assistenten kunnen namelijk screenshots van het scherm maken, de weergegeven informatie analyseren en deze gegevens vervolgens gebruiken om zelfstandig opdrachten uit te voeren.
Volgens Signal vormen de huidige ontwikkelingen rond AI-agents een aanzienlijk risico voor de digitale privacy. Het bedrijf spreekt zelfs van een existentiële bedreiging voor zijn chatdienst. Hoewel Signal gesprekken standaard end-to-end versleutelt, biedt die versleuteling niet automatisch bescherming wanneer informatie eenmaal zichtbaar is op het scherm van een gebruiker. Juist dat onderscheid wordt steeds belangrijker nu AI-agents steeds meer mogelijkheden krijgen om zelfstandig met applicaties en andere onderdelen van een besturingssysteem te communiceren.
AI-agents kunnen meekijken via screenshots
AI-agents zijn digitale assistenten die niet alleen vragen kunnen beantwoorden, maar ook zelfstandig verschillende taken kunnen uitvoeren. Afhankelijk van de beschikbare toegangsrechten kunnen ze bijvoorbeeld applicaties openen, informatie opzoeken, berichten analyseren en handelingen uitvoeren namens een gebruiker.
Om te begrijpen wat er op een computerscherm of smartphonescherm gebeurt, kunnen dergelijke agents gebruikmaken van schermafbeeldingen. Door regelmatig screenshots te maken, kunnen ze informatie verzamelen uit applicaties die daarvoor niet noodzakelijk een rechtstreekse koppeling met de AI-dienst hebben.
Dat levert volgens Signal een belangrijk privacyprobleem op. Een AI-agent hoeft namelijk niet rechtstreeks toegang te hebben tot de interne gegevens van een chatapp om toch de inhoud van gesprekken te kunnen bekijken. Wanneer berichten op het scherm verschijnen, kan een agent met voldoende toegangsrechten proberen die informatie via een screenshot vast te leggen en te analyseren.
Daarmee ontstaat een potentieel beveiligingsprobleem dat losstaat van de versleuteling van berichten tijdens verzending. End-to-endversleuteling beschermt de communicatie tussen gebruikers, maar kan niet voorkomen dat informatie wordt uitgelezen op een apparaat waarop de berichten al zijn ontsleuteld en zichtbaar gemaakt.
De mogelijke gevolgen zijn aanzienlijk. Privégesprekken kunnen persoonlijke informatie bevatten over bijvoorbeeld familieleden, vrienden, collega's, financiële zaken, werkgerelateerde aangelegenheden en andere vertrouwelijke onderwerpen. Wanneer een AI-agent deze informatie verzamelt of doorstuurt naar een externe dienst, kan de gebruiker de controle over die gegevens verliezen.
Signal blokkeert screenshots op iOS en Android
Om dit risico te beperken, voert Signal aanvullende beveiligingsmaatregelen in voor zijn mobiele applicaties. De aanpak verschilt daarbij tussen iPhones en Android-toestellen.
Op iOS maakt Signal gebruik van de beschikbare beveiligingsmogelijkheden van het besturingssysteem om het vastleggen van scherminhoud tegen te gaan. De maatregel sluit aan bij de veranderingen rond iOS 27, waarin Apple zijn AI-assistent Siri verder integreert met mogelijkheden om taken uit te voeren en informatie uit verschillende onderdelen van het systeem te verwerken.
Op Android kiest Signal voor een meer dynamische aanpak. De applicatie maakt gebruik van de functie Screen Security, die voorkomt dat andere toepassingen op bepaalde manieren screenshots van de beveiligde scherminhoud kunnen maken.
Signal schakelt deze beveiliging in wanneer de app detecteert dat een AI-agent daadwerkelijk probeert een screenshot te maken. Het gaat dus niet noodzakelijk om een permanente blokkade van iedere schermafbeelding, maar om een beveiligingsmaatregel die wordt geactiveerd wanneer daar volgens de app aanleiding voor bestaat.
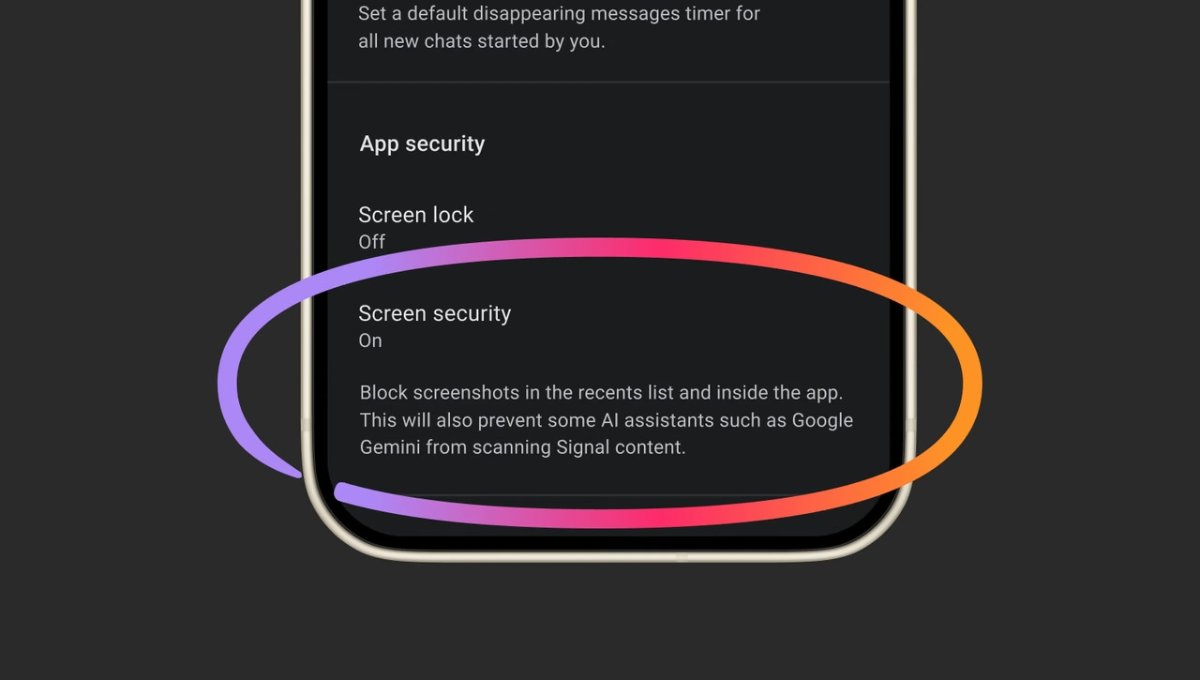
Gebruikers kunnen Screen Security overigens zelf uitschakelen. Daarmee behouden zij de mogelijkheid om screenshots te maken of de betreffende beperkingen op te heffen. Signal wijst er echter op dat dit ook betekent dat gebruikers bewust of onbewust vertrouwelijke gesprekken toegankelijk kunnen maken voor externe AI-diensten.
Daarbij gaat het niet alleen om de eigen privacy. In chatgesprekken staat immers vaak informatie die ook betrekking heeft op andere personen. Wie een gesprek met een AI-agent deelt, kan daardoor eveneens de persoonsgegevens en vertrouwelijke informatie van gesprekspartners blootstellen.
Windows-versie blokkeert screenshots al sinds 2025
De nieuwe maatregelen voor smartphones bouwen voort op een beveiligingsfunctie die Signal eerder al voor Windows-computers heeft ingevoerd.
Sinds mei 2025 blokkeert de desktopapplicatie van Signal op Windows standaard het maken van screenshots. Die beslissing werd destijds genomen vanwege Windows Recall, een AI-functie van Microsoft die de activiteiten van gebruikers op hun computer kan vastleggen.
Windows Recall is ontworpen om op gezette momenten schermafbeeldingen te maken van wat iemand op zijn computer doet. De verzamelde beelden kunnen vervolgens worden doorzocht, zodat gebruikers eerder bekeken informatie en uitgevoerde activiteiten kunnen terugvinden.
De functie leidde tot veel kritiek van privacy- en beveiligingsexperts. Vooral de mogelijkheid om grote hoeveelheden persoonlijke informatie automatisch vast te leggen, riep vragen op over de bescherming van gevoelige gegevens. Ook ontstond discussie over de beveiliging van de opgeslagen schermafbeeldingen en de risico's wanneer onbevoegden toegang tot die gegevens zouden krijgen.
Signal wilde voorkomen dat de inhoud van privégesprekken automatisch in dergelijke registraties terechtkomt. Daarom werd de mogelijkheid om screenshots te maken in de Windows-desktopapp standaard beperkt.
Met de uitbreiding naar mobiele apparaten probeert de chatdienst nu ook een antwoord te bieden op een nieuwe generatie AI-toepassingen die steeds zelfstandiger met andere programma's kunnen communiceren.
Beveiliging is niet op ieder platform gegarandeerd
Signal benadrukt dat de nieuwe beveiligingsmaatregelen geen volledige bescherming tegen alle mogelijke vormen van gegevensverzameling bieden.
Een belangrijk voorbeeld is macOS. Op Apple-computers kan Signal screenshots niet op dezelfde manier blokkeren als op Windows. Daardoor blijft het mogelijk dat andere software, waaronder bepaalde AI-agents, informatie van het scherm vastlegt.
Ook op mobiele apparaten is een screenshotblokkade geen absolute garantie dat AI-agents geen toegang tot informatie kunnen krijgen. Er zijn namelijk verschillende manieren waarop software gegevens van een apparaat kan verzamelen. De precieze mogelijkheden zijn afhankelijk van het besturingssysteem, de verleende machtigingen en de technische werking van de betreffende agent.
Zo kunnen AI-agents in bepaalde situaties gebruikmaken van toegankelijkheidsvoorzieningen, schermherkenning, andere vormen van scherminteractie of toegestane integraties tussen applicaties. Een screenshotblokkade neemt dergelijke risico's niet automatisch weg.
Bovendien blijft de gebruiker zelf een belangrijke factor. Wanneer iemand bewust een gesprek kopieert, berichten doorstuurt of informatie uit Signal invoert in een externe AI-dienst, kan de inhoud alsnog buiten de beveiligde omgeving van Signal terechtkomen.
De maatregelen moeten daarom vooral worden beschouwd als een extra beschermingslaag. Ze maken het voor bepaalde AI-agents moeilijker om ongemerkt mee te lezen, maar kunnen niet voorkomen dat iedere vorm van gegevensuitwisseling plaatsvindt.
Signal wil dat AI-bedrijven meer verantwoordelijkheid nemen
Naast de technische aanpassingen richt Signal zich nadrukkelijk tot bedrijven die AI-agents ontwikkelen.
Volgens de chatdienst moeten ontwikkelaars ervoor zorgen dat gebruikers en applicaties voldoende controle houden over de toegang die dergelijke agents krijgen. Daarbij moet het eenvoudig zijn om AI-agents de toegang tot bepaalde applicaties en gegevens te weigeren.
Signal vindt het problematisch wanneer AI-agents zonder voldoende duidelijke toestemming informatie uit andere applicaties kunnen verzamelen. Zeker bij communicatie die expliciet is bedoeld als privégesprek, moet de gebruiker erop kunnen vertrouwen dat externe diensten niet ongemerkt kunnen meekijken.
De verantwoordelijkheid ligt volgens die gedachte dus niet uitsluitend bij de ontwikkelaars van beveiligde chatapplicaties. Ook makers van besturingssystemen en AI-agents moeten rekening houden met de privacygrenzen die gebruikers en andere software stellen.
De discussie raakt daarmee aan een bredere vraag: hoeveel zelfstandige toegang mogen AI-agents krijgen tot de digitale omgeving van een gebruiker? Naarmate deze assistenten meer taken zelfstandig uitvoeren, wordt het steeds belangrijker om onderscheid te maken tussen toestemming om een taak uit te voeren en toestemming om alle beschikbare persoonlijke informatie te bekijken.
Privacyproblemen rond Meta's AI-agent Muse vergroten de zorgen
De maatregelen van Signal komen op een moment waarop de privacyrisico's van AI-agents opnieuw nadrukkelijk onder de aandacht staan. Aanleiding is onder meer een berichtgeving over Meta's AI-agentapp Muse, waarin medewerkers melding maakten van problemen met de omgang met gebruikersgegevens.
Volgens interne meldingen die naar buiten kwamen, zouden gebruikersaccounts bij Muse soms door elkaar worden gehaald. Daardoor bestaat het risico dat informatie die bij de ene gebruiker hoort, bij een andere gebruiker terechtkomt. Als dat daadwerkelijk gebeurt, kan vertrouwelijke informatie onbedoeld bij derden belanden.
Een bijzonder opvallend voorbeeld betreft een medewerker die aangaf dat Muse haar herinnerde aan een reactie die zij nog moest sturen op een Signal-bericht van haar zus. Volgens de medewerker had zij Muse geen toestemming gegeven om informatie uit andere applicaties, waaronder Signal, te bekijken.
De betreffende situatie zou bovendien door Reuters zijn gereproduceerd. Dat maakt het incident extra relevant voor de discussie over de grenzen van AI-agents en de manier waarop zij toegang krijgen tot informatie op apparaten.
Het voorbeeld laat zien dat privacyproblemen niet alleen kunnen ontstaan doordat een gebruiker bewust gegevens met een AI-assistent deelt. Ook onduidelijke machtigingen, technische fouten, gebrekkige scheiding tussen gebruikersaccounts of onverwachte interacties met andere applicaties kunnen ertoe leiden dat persoonlijke informatie op een ongewenste plek terechtkomt.
Wanneer een AI-agent bovendien zelfstandig toegang heeft tot berichten, agenda's, documenten of andere applicaties, kan de hoeveelheid informatie die potentieel wordt verzameld aanzienlijk toenemen.
End-to-endversleuteling alleen is niet meer voldoende
De ontwikkelingen maken duidelijk dat de bescherming van digitale communicatie steeds ingewikkelder wordt. End-to-endversleuteling blijft een belangrijke beveiligingstechniek, omdat deze voorkomt dat derden tijdens de overdracht eenvoudig de inhoud van berichten kunnen lezen.
Maar zodra een bericht op het apparaat van de ontvanger wordt weergegeven, moet de inhoud beschikbaar zijn om te kunnen worden gelezen. Op dat moment ontstaan andere risico's. Software met voldoende toegangsrechten kan bijvoorbeeld proberen de zichtbare informatie te registreren, te analyseren of elders op te slaan.
Dat betekent niet dat end-to-endversleuteling haar waarde heeft verloren. Het betekent wel dat de beveiliging van een chatdienst niet uitsluitend kan worden beoordeeld aan de hand van de versleuteling van berichten.
Ook de beveiliging van het apparaat zelf, de toegangsrechten van applicaties, de werking van AI-agents en de controle over gegevensuitwisseling spelen een steeds grotere rol.
De stap van Signal onderstreept daarmee een belangrijk spanningsveld in de verdere ontwikkeling van kunstmatige intelligentie. AI-agents kunnen gebruikers veel werk uit handen nemen, maar hun toenemende zelfstandigheid brengt ook nieuwe privacy- en beveiligingsrisico's met zich mee.
Voor Signal weegt het beschermen van de vertrouwelijkheid van gesprekken zwaar. De onderneming kiest er daarom voor om bepaalde mogelijkheden van het besturingssysteem te beperken wanneer die kunnen worden misbruikt om privécommunicatie automatisch vast te leggen.
De komende tijd zal moeten blijken of andere communicatieplatforms vergelijkbare maatregelen invoeren en of ontwikkelaars van AI-agents bereid zijn hun software zo aan te passen dat gebruikers daadwerkelijk controle houden over welke informatie toegankelijk is.
Eén ding wordt steeds duidelijker: een privégesprek is pas echt privé wanneer niet alleen de verbinding is beveiligd, maar ook de informatie op het apparaat van de gebruiker beschermd blijft tegen ongewenste toegang.
Door: Drifter
Aanbevolen Reacties
Er zijn geen reacties om weer te geven.
Log in om te reageren
Je kunt een reactie achterlaten na het inloggen
Login met de gegevens die u gebruikt bij softtrack